LeistungenDevOps & Infrastruktur

Release-Pipelines, Umgebungen, Infrastruktur — und die Sicherheit darin

Releases sollten geplante Ereignisse sein, keine Krisen.

Wir bauen und betreiben den Weg, den Ihr Code vom Commit bis zum laufenden System nimmt: die Pipeline, die Umgebungen, die er durchläuft, die Infrastruktur, auf der er landet, und die Prüfungen, die eine schlechte Änderung stoppen, bevor ein Kunde sie sieht. Sicherheit ist Teil dieses Weges von der ersten Stufe an, kein Test, der vor dem Launch angeschraubt wird.
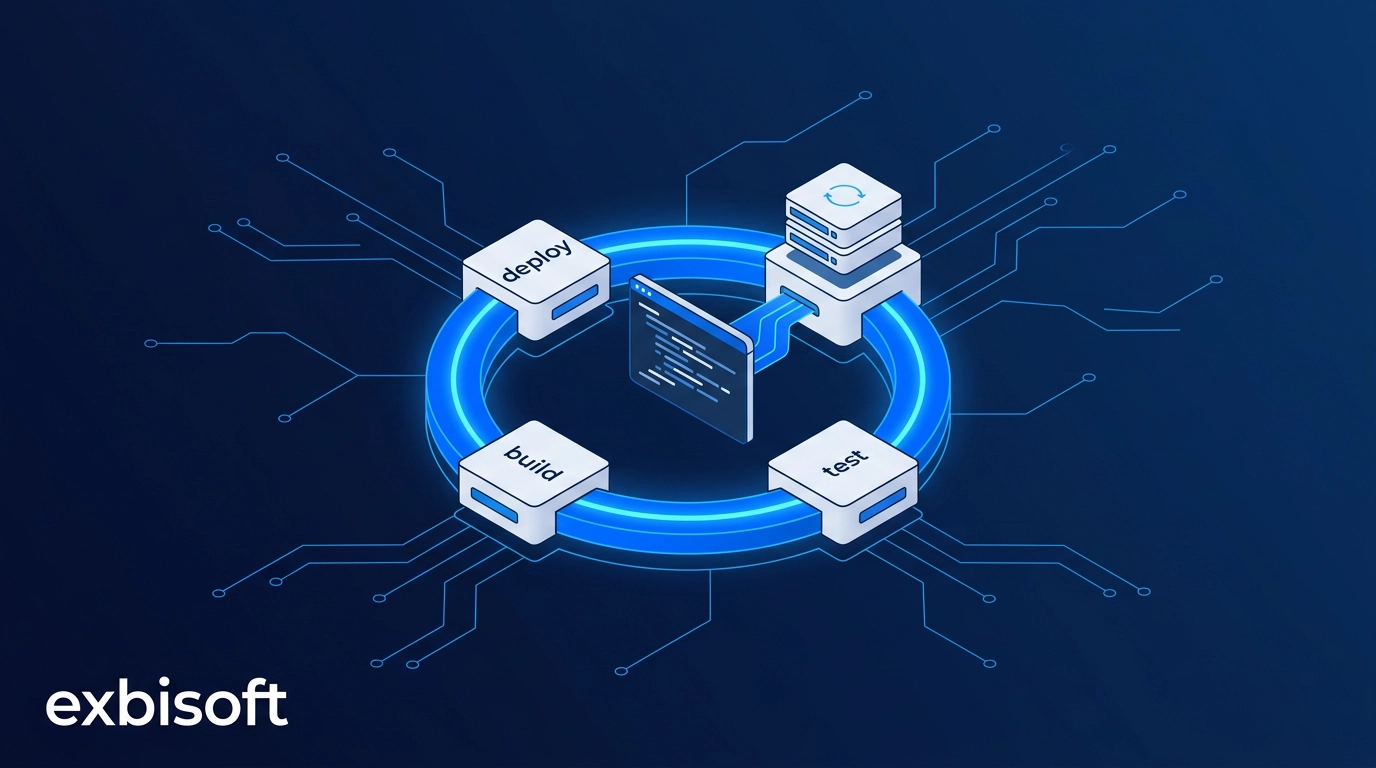
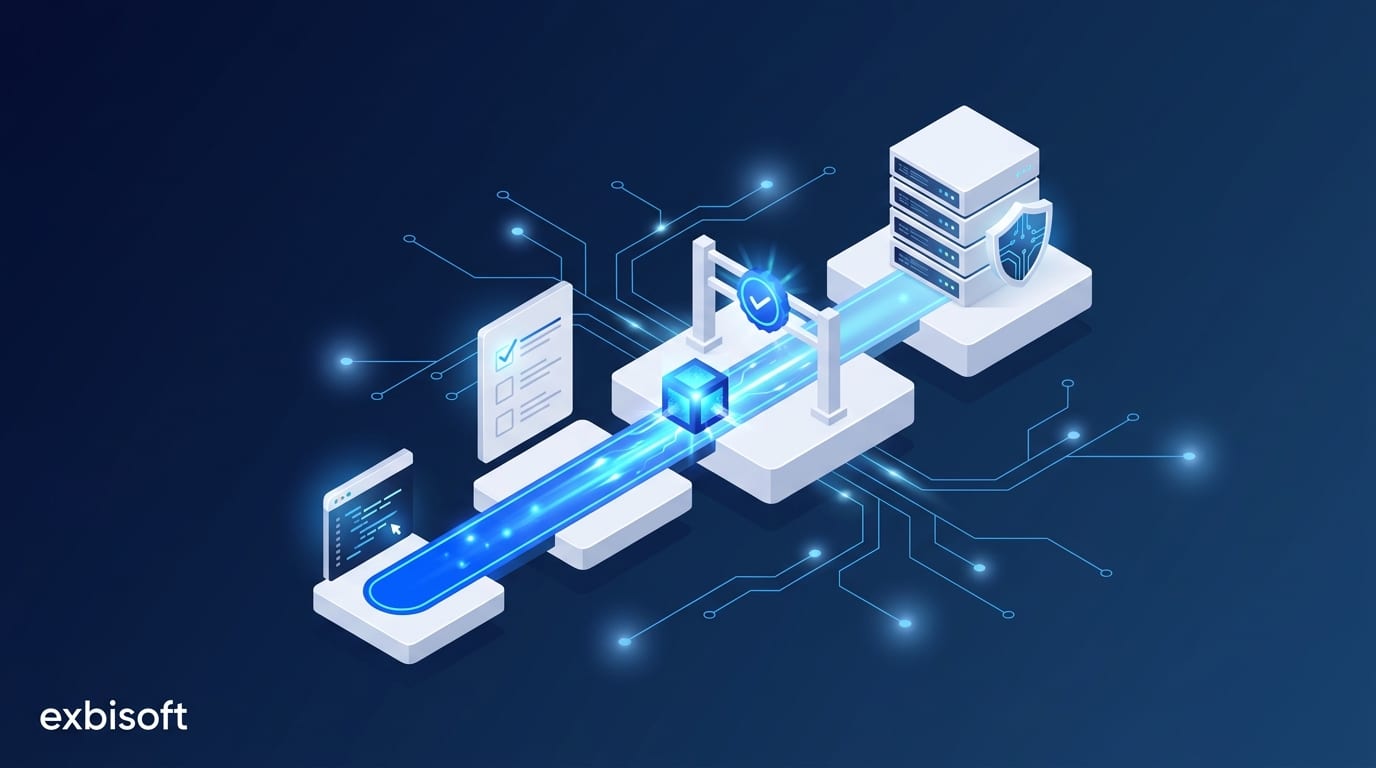
Isometrische Illustration eines CI/CD-Release-Kreislaufs mit vier Stufen, jede mit einem kleinen Schild, dazu ein Abhängigkeits-Scanner und ein Geheimnis-Tresor auf der Strecke und eine Schranke vor dem Produktionsserver

Manuelle Releases skalieren nicht mit dem Team — und sie verbergen das Risiko.

Ad-hoc-Deployments funktionieren, bis sie es nicht mehr tun. Ein vergessener Schritt, ein ungetesteter Unterschied zwischen Umgebungen, ein Release, das nur eine Person im Team ausführen kann, ein Server, der eines Abends von Hand repariert und nie dokumentiert wurde. Jeder dieser Punkte ist ein Risiko, kein Prozess. Und aus denselben Lücken entstehen Sicherheitsvorfälle: ein Geheimnis im Repository, eine Datenbank, die aus dem falschen Netz erreichbar ist, eine Abhängigkeit, die niemand bewusst gewählt hat und die jetzt eine kritische Warnung trägt.

Wir ersetzen das durch einen einzigen Weg in die Produktion, den jede Änderung gleich durchläuft, egal wer gerade Dienst hat — mit den Sicherheitsprüfungen im Weg selbst, damit der Penetrationstest am Ende bestätigt, was die Pipeline längst erzwungen hat.

Was wir liefern.

Richtig dimensioniert für ein mittelständisches Team: genug Automatisierung, um wiederholbar und nachvollziehbar zu sein, keine Plattform, die Sie ein Jahr lang pflegen müssen.

  • CI/CD-Pipelines vom Commit bis zur Produktion auf Azure DevOps oder GitHub Actions — bauen, testen, paketieren, ausrollen, mit der Lauf-Historie als Ihrem Release-Protokoll
  • Abgestufte Umgebungen: Entwicklung, QA, Test und Live als getrennte, identische Umgebungen, damit jede Änderung denselben Weg geht und nichts ungetestet in die Produktion gelangt
  • Infrastructure as Code für Private Cloud, On-Premises und Hyperscaler, damit sich niemand merken muss, was wo geklickt wurde
  • Sicherheit in der Pipeline: Abhängigkeits- und Container-Scans, die den Build fehlschlagen lassen, Geheimnisse außerhalb des Repositorys und erst beim Deployment eingespielt, Dienstkonten mit minimalen Rechten, Netzwerkregeln nach dem Prinzip „verboten, solange nicht erlaubt“
  • Docker-Containerisierung und wegwerfbare Testinfrastruktur, zum Beispiel ein frischer SQL-Server-Container pro Pipeline-Lauf statt einer gemeinsamen Testdatenbank
  • Mobile Release-Verteilung: parallele Test-, Pilot- und Produktions-Builds auf Geräte im Feld über Firebase App Distribution und die Stores
  • Monitoring, Alarmierung und Protokolle, die beantworten, wer wann was getan hat — und geprobte Wiederherstellungen, damit ein Backup ein Notfallplan ist und keine Datei
  • Kostenbewusster Betrieb: Umgebungen, die im Leerlauf herunterfahren, und eine Rechnung, die man lesen kann

Passende Fallstudien

Alle Fallstudien anzeigen →
Behörden & öffentlicher Sektor
WebAPI-IntegrationWeb-Entwicklung+5

CarLicence

CarLicence, ein südafrikanisches Startup, stellt White-label-Infrastruktur für die Erneuerung von Kfz-Zulassungsscheiben (Licence Disc Renewal, LDR) bereit, die Unternehmen, Versicherer und…

Fallstudie ansehen →
Bauwirtschaft
Bauwirtschaft.NETAngular+9

Nachunternehmerportal

Ein Bauunternehmen mit bis zu 500 Mitarbeitern in Deutschland koordinierte ein Netzwerk aus Nachunternehmern, Dokumentationspflichten und Echtzeit-Koordinationsanforderungen, die kein…

Fallstudie ansehen →
Industrielle Fertigung
Industrielle Fertigung.NETAngular+6

Einkaufsportal

Ein Hersteller mit 100–150 Mitarbeitern in Deutschland verwaltete ein Lieferantennetzwerk über mehrere Länder hinweg mit einer Kombination aus E-Mail, Tabellenkalkulationen und manuellen…

Fallstudie ansehen →

Warum exbisoft.

Gebaut vom Team, das den Code ausliefert.

Unsere DevOps-Arbeit leisten die Engineers, die auch die Anwendungen bauen, die durch diese Pipelines laufen — kein losgelöstes Infrastruktur-Team. Das Nachunternehmerportal eines Bauunternehmens läuft in einer privaten deutschen Cloud über eine Dev–QA–Test–Live-Pipeline, die wir zusammen mit der Anwendung gebaut haben; die iOS- und Android-Builds gehen aus derselben Pipeline auf die Geräte im Feld.

Sicherheit als Eigenschaft, nicht als Phase.

Scans, Umgang mit Geheimnissen, minimale Rechte und Netzwerkregeln sitzen im Auslieferungsweg selbst und laufen bei jeder Änderung. Der Penetrationstest vor dem Launch findet weiterhin statt; er bestätigt nur, statt zu entdecken.

Wiederholbar per Design.

Automatisierung, die stillschweigendes Wissen aus dem Release-Prozess entfernt, damit er nicht von der Verfügbarkeit einer einzelnen Person abhängt — und die einen Nachweis hinterlässt: welcher Commit, welche Umgebung, welche Freigabe, zu welcher Zeit.

Richtig dimensioniertes Tooling.

Wir konfigurieren, was Ihr Team tatsächlich braucht, für die Systeme, die Sie tatsächlich betreiben: ein privates Rack in Deutschland, ein On-Premises-Server oder Azure. Die Disziplin ist dieselbe; die Plattform ist Ihre Wahl.

Bewährt unter echter Last.

Für eine Plattform zur Führerschein-Verlängerung, die Partner in Websites, Apps, Kassensysteme und Geldautomaten einbetten, verantworten wir als eingebettetes Team CI/CD-Pipelines, Umgebungsmanagement und Produktions-Monitoring — ein Dienst, bei dem ein schlechtes Release innerhalb von Minuten öffentlich wäre.

Passende Einblicke

Alle Einblicke anzeigen →
SecurityDevOps & InfrastructureQA & Testing+1

Sicherheit ist keine Phase

Der Penetrationstest ist für die letzte Woche vor dem Launch gebucht. Alle kennen den Termin. Im Plan steht er als Kästchen mit dem Namen „Sicherheit“. Dieses Kästchen ist das Problem. Ein Test…

Einblick lesen →
API IntegrationCustom Software DevelopmentDevOps & Infrastructure

Die API, die Sie anbieten, ist ein Versprechen

Die meisten Softwareentscheidungen sind umkehrbar. Sie wählen ein Framework, bereuen es und tauschen es aus. Die Kosten tragen Sie, und sie bleiben im eigenen Haus. Eine API anzubieten ist etwas…

Einblick lesen →

Hängen Releases noch von einer Person ab — oder vom Glück?

Erzählen Sie uns, wie Sie heute deployen, wo Ihre Geheimnisse liegen und wie eine Änderung in die Produktion gelangt. Wir sagen Ihnen ehrlich, wo das Risiko liegt — und wie ein einziger Weg in die Produktion für Ihr Team aussehen würde.

Gespräch beginnen